自己搭节点,劝退大多数人的是满屏的命令和一堆听不懂的名字。对新人来说太难了。购买机场的话我个人感觉是不太稳定的,经常超时,更不要说你要用Claude ChatGPT了,封号那是很难受的。
VLESS、Reality、Hysteria2、WARP,教程里张口就来,没人告诉你它们各自管什么。我自己的节点用的就是这几样,这篇一行命令都不贴,把每个协议怎么工作的讲明白,最后说说我现在怎么让 AI 替我搭。
先分清 VPN 和代理
VPN 工作在网络层,装上之后电脑里会多出一张虚拟网卡,整台设备的流量都被打包塞进一条隧道。代理在更上面一层,只负责把一条一条的连接转发出去。大家嘴里说的 VPN,大部分其实是代理,这篇两种都会讲到。
判断一个协议好不好用,就看三件事。内容有没有加密,能不能确认连进来的是自己人,流量看起来像不像正常上网。老协议基本只做到了前两件,后面每一代都在补第三件,顺着这条线往下看就不会乱。
OpenVPN 和 WireGuard
这两个是正经的 VPN 协议,公司远程办公用的就是它们。OpenVPN 先做一次 TLS 握手协商出密钥,再用这把密钥加密后面所有的数据。WireGuard 是后来的新协议,跑在 UDP 上,握手用 Noise 协议框架,密钥交换是 Curve25519,数据加密是 ChaCha20-Poly1305,代码量很小,速度很快。
它们追求的是安全和速度,从设计那天起就没打算把自己藏起来。WireGuard 握手的第一个包固定 148 字节,开头的类型字段也是固定值,OpenVPN 的握手包开头同样有固定的操作码,照着这些特征去匹配,一抓一个准。
Shadowsocks
最早流行起来的代理协议。客户端和服务器约定同一个密码,客户端把要访问的地址和数据放在一起,用对称加密算法加密之后直接发出去,中间没有握手。服务器解开,拿到地址,替你去访问,再把结果加密送回来。
它的思路是把流量变成一团看不出规律的数据,毛病也出在这里。正常协议的开头都有固定的明文格式,TLS 开头是握手头,HTTP 开头是请求方法,一条连接从第一个字节起全是乱码,夹在里面反而扎眼。2023 年有一篇公开的论文证实了这件事,防火墙从 2021 年 11 月起就在看每条连接的第一个数据包,够随机的就拦。
另一招叫主动探测,把抓到的数据包重新发给你的服务器,看它怎么回应。早期版本对这种重放的反应和普通服务器不一样,一试就露馅。
VMess
V2Ray 的原生协议。每个用户有一个 UUID,客户端用 UUID 加上当前时间算出一段认证信息放在包头,服务器用同样的方法算一遍,对得上才放行。所以它很依赖两边的时钟,时间差多了直接连不上。
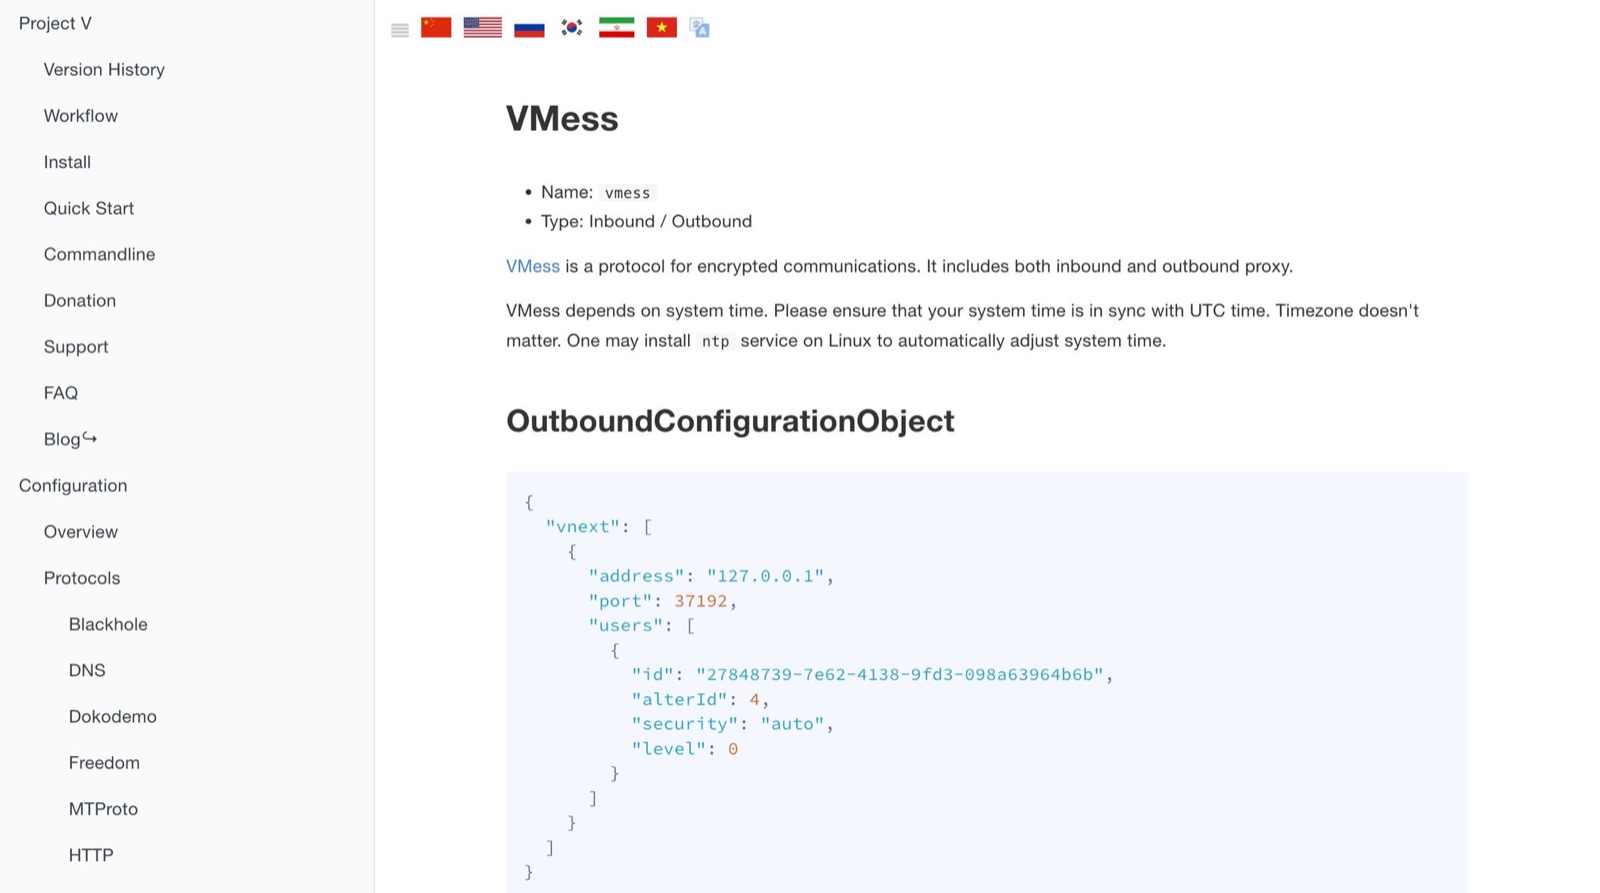
VMess 自带加密,单独用的话和 Shadowsocks 是同一个毛病,一样是整条乱码。实际用的时候通常要在外面再套一层 WebSocket 加 TLS,同一份数据被加密了两次。
Trojan
到 Trojan 这里思路变了,它直接用真的 TLS。服务器有自己的域名和正规证书,客户端先跟它做一次标准的 TLS 握手,这一步和你打开任何一个 HTTPS 网站没有区别。
握手完成之后,客户端在加密通道里发的第一段数据是密码的 SHA224 哈希,后面跟着要访问的地址。服务器核对哈希,对了就开始转发,不对就把这条连接交给后面放着的一个真网站,来探测的人看到的只是一个普通站点。第三件事到这里才算真正做到。
代价是你得自己买域名、申请证书、定期续期,域名本身也可能被盯上,新手基本每一步都要卡一下。
VLESS
VLESS 是 VMess 的精简版。既然外面肯定有一层 TLS,里面再加密一次就是白费力气,时间校验也可以拿掉。所以它的包头只剩版本号、UUID、指令、目标地址和端口,本身不加密,也不看时钟,只管认证和转发。加密和伪装全部交给外层,它必须跑在 TLS 或者 Reality 里面,换来的是又轻又快。
Reality
Reality 冲着域名和证书这个门槛来的。有了它,服务器手里一张证书都不用有,直接借一个真实大网站的身份。服务器的配置里有三样东西,一个被借用的目标网站,一对 X25519 密钥里的私钥,还有一串叫 shortId 的短字符,客户端手里是对应的公钥。
连接的时候,客户端发出 TLS 的第一个包 ClientHello,里面的域名填的是那个目标网站。同时它用服务器的公钥和自己的临时密钥算出一个共享密钥,把时间戳和 shortId 加密之后藏进 ClientHello 的 Session ID 字段。这个字段在 TLS 1.3 里本来就是一串随机数,里面藏了东西从外面看不出来。
服务器收到之后用私钥算出同一个共享密钥,去解 Session ID。解得开就是自己人,服务器拿一张临时生成的证书完成握手,客户端再用共享密钥确认这张证书确实来自自己的服务器,然后开始走代理。
解不开的话,服务器一个字节都不改,把整条连接原样转给真正的目标网站。来探测的人拿到的是那个网站的真证书和真网页,怎么试都只能看到一个货真价实的大站。客户端这边还会把 ClientHello 的指纹模仿成 Chrome,握手的细节跟普通浏览器对得上。
Vision
Vision 经常和 Reality 一起出现,它是一种流控方式,对付的是 TLS 里面套 TLS。你通过代理打开一个 HTTPS 网站,里面那条连接自己也要做一次 TLS 握手。握手那几个包的大小和先后顺序很有规律,外层加密挡得住内容,挡不住包的长度,统计一下就能认出来。
Vision 会给内层握手的那几个包加上随机填充,把长度的规律打乱。等内层握手结束,里面的数据本身已经是密文了,外层就不再重复加密,原样转发出去,服务器的 CPU 也省了下来。配置里那个 xtls-rprx-vision 说的就是它。
VLESS、Reality、Vision 加在一起,是现在自建最常见的组合,跑在 443 端口上,我的主线路就是这套。
Hysteria2
从 Shadowsocks 到 Reality,这些代理协议主要都跑在 TCP 上。TCP 有个脾气,一遇到丢包就认定网络堵了,主动把速度降下来。跨境线路晚高峰的丢包,很多时候跟你发得快不快没关系,TCP 一让再让,速度就掉到底了。
Hysteria2 走的是另一条路,它基于 QUIC。QUIC 跑在 UDP 上,TLS 1.3 是内置的,现在的 HTTP/3 就建在它上面,很多大网站都在用。
它把 QUIC 的拥塞控制换成了自己的 Brutal。你告诉它线路有多少带宽,它就按这个速度发,丢了多少就多发多少补回来,不退让。认证也做了伪装,客户端连上之后发的是一个带密码的 HTTP/3 请求,密码对了服务器回一个特殊的状态码 233,这条连接从此当代理用,密码不对它就像普通的 HTTP/3 网站那样正常回应。
缺点也在这里。有些网络会专门限制 UDP 或者 QUIC,这时候它反而比 TCP 慢。丢包也不降速这个行为本身能被认出来,2025 年已经有论文专门研究这个。它还需要一张证书,自己的域名或者自签都行。我把它当备用,主线路卡的时候切过去。
WARP
WARP 是 Cloudflare 那个 1.1.1.1 应用背后的服务。它早期的底层隧道是 WireGuard,现在官方客户端默认改用基于 HTTP/3 的 MASQUE,WireGuard 仍然可以选。普通人把它装在手机上,我是装在服务器上,让服务器和 Cloudflare 之间建一条隧道。
要看懂它怎么用,得先知道 Xray 的结构。Xray 里有入站、出站和路由,入站是客户端连进来的口子,出站是流量离开服务器的方式,路由规则决定哪个入站进来的流量走哪个出站。默认的出站是直连,用的是服务器自己的 IP。加一个 WARP 出站之后,就可以指定某个入口进来的流量全部从这条隧道出去,对方网站看到的是 Cloudflare 的地址。
这么折腾是因为网站靠 IP 库判断你是什么人,机房的 IP 段是公开的,很多 AI 产品直接拒绝,节点明明连得上,页面却提示所在地区不可用。WARP 的出口背后是大量普通用户,不少服务不拦它,也不保证全都能过。多绕一跳速度会慢一点,所以我只在用 AI 的时候切到这条。
订阅
每个节点都能写成一行分享链接,vless 或者 hysteria2 开头,里面是地址、端口、UUID、公钥这些参数。订阅是一个网址,它返回的内容就是把所有节点的链接拼在一起再做一次 Base64 编码,客户端定时去请求,拿回来解开就是最新的节点列表。
机场给你的那个链接就是订阅。自建也可以有,我在服务器上自己跑了一个很小的订阅服务,手机电脑填同一个地址,服务器那边改了配置,客户端刷新一下就同步了。订阅地址等于所有节点的钥匙,地址里要带一段随机字符,别往外发。
我现在用的这一套
服务器在 DigitalOcean,最低档每月 4 美元起。对我来说搭建节点足够了。代理程序是 Xray,主线路 VLESS 加 Reality 直连,另开一个入口走 WARP 出口,再加一条 Hysteria2 备用,最后用自建订阅把它们收到一起。
这套东西第一次搭的时候,我也是对着教程一行一行敲,装程序、生成密钥、写配置、开端口、配订阅,哪一步错了都要翻半天日志。
后来想明白了,既然都用上 AI 了,这些命令没必要再让人来敲。我们也要与时俱进不是吗?
我把整个流程写成了一份 Skill,里面有搭建、巡检、排查、订阅迁移四块。现在加一台新机器,把 IP 交给 Claude,它自己登上去照着手册把全套装完,我只管最后拿订阅链接。出了问题也一样,让它跑一遍巡检,哪条线路挂了、为什么挂的,直接给结论。
我在整理一个能公开的版本,想要的在评论区回一个 Skill,我整理好了发出来。拿到之后也是自己搭自己用,别分享给一堆人,更别拿去卖。
新人创作,如有错误请各位大佬指教谢谢。
你现在是机场还是自建,最常卡在哪一步?